
多份報告揭示 港淪AI網攻據點 安卓遠端木馬惡意程式 逾六成涉本地網絡(郝本尼)
原文刊於信報財經新聞「CEO AI⎹ EJ Tech——智情筆報」
近月接連有多份網絡安全研究報告,把香港描述為人工智能(AI)網絡攻擊基礎設施的重要據點。相關個案使用的工具、受害者與操作者都不相同,卻多次選擇部署於香港網絡。隨着AI降低自動化攻擊門檻,香港作為國際數據與網絡樞紐的託管環境,也正成為海外威脅情報報告反覆追蹤的焦點。
AI滲透測試 港佔18%僅少於美國
流動保安公司Zimperium日前公布安卓(Android)遠端控制木馬ArcticRAT調查報告,當中由惡意程式使用的17個命令與控制服務器IP地址,竟有三分之二指向香港。
至於ArcticRAT的特徵,就是以AI快速篩選高價值內容,把xAI的Grok接入被竊資料的處理流程,以辨認銀行、加密貨幣及交易應用程式。
軟件公司Elastic旗下研究團隊,近日也確認一個託管於香港本地網絡的IP地址,運行開源AI攻防平台CyberStrikeAI,並在9月30日至10日16日間,使用8個亞馬遜AWS身份的憑證進入4個賬戶,產生78個安全警報,又曾在141毫秒內連續發出56次請求,其速度與自動化攻擊工具相符。
網絡安全大廠Check Point,本月初亦曾公布一份對開源AI滲透測試框架ARTEX的報告。研究人員找到1608個仍可公開存取的實例,逾半位於美國(54%),而緊隨其後的即為香港(18%)。
該工具早前曾被攻擊者用來入侵南韓多家金融機構,CrowdStrike報告把一個香港IP地址,稱作「攻擊者控制的主要基礎設施」。
案例漸多非個別事件 當局宜正視
甚至早於今年7月,泰國財政部遭入侵,網絡威脅情報平台Hunt.io隨即找出一組涉事香港基建,當中用到Hermes AI代理自動枚舉主機、搜尋檔案及分析提權路徑。上月,事故應變公司Profero也披露過一套集中於香港託管網絡的AI代理攻擊環境,三部主機分別負責直接向外發動攻擊、扮演偽冒中繼,以圖透過AI進行逆向工程。
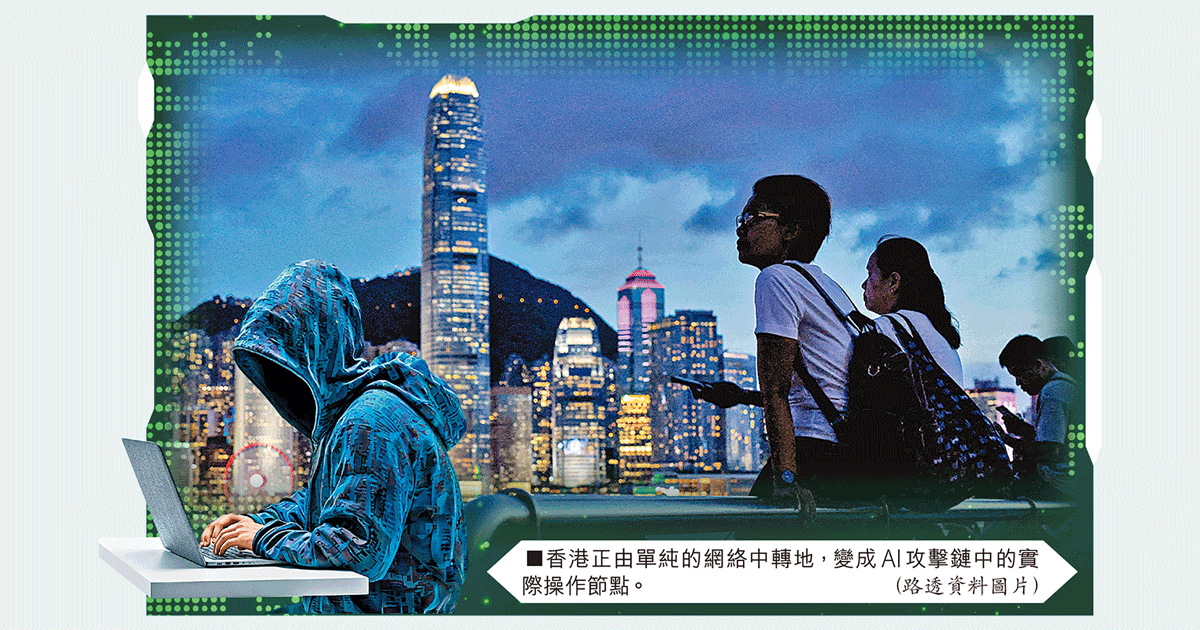
以上事件反映香港正由單純的網絡中轉地,變成AI攻擊鏈中的實際操作節點。隨着攻擊框架及主機落在本港託管網絡的案例逐漸增加,問題恐怕不宜視作個別濫用事件。
相關供應商必須完善其監察和處置機制,當局也不能只着眼於保護本地機構,而是要進一步考慮如何降低本地網絡被用作跨境攻擊平台的風險。
支持EJ Tech

 如欲投稿、報料,發布新聞稿或採訪通知,按這裏聯絡我們。


 - EJ Tech)
)