微軟報告列五風險|提防AI代理被駭 88%企業試用智能代理 2028年數量料達13億
原文刊於信報財經新聞「CEO AI⎹ EJ Tech——未來報告」
微軟近日發表年度《Microsoft數碼防禦報告》,分析2025年7月至2026年6月的網絡威脅趨勢。報告發現,人工智能(AI)已應用於漏洞發現、偵察、網絡釣魚(Phishing)、惡意軟件及漏洞開發、資料分析、入侵後活動等各個環節。網絡攻擊者利用AI,從發現漏洞到用於攻擊,所需時間可能遠少於24小時。報告又稱,現時有88%企業正試驗人工智能代理(AI Agents),但面臨五大類別風險,提醒用戶防範。
微軟引述產業預測顯示,2028年全球將有13億個人工智能代理投入生產使用;現時有88%企業正在試驗AI代理,82%主管計劃在12至18個月內,更大規模地推廣使用。
而AI代理主要有五大風險類別,第一種是「提詞及意圖操蹤」,即是透過提詞、內容、檔案,或記憶體注入指令重新定向代理;第二種是「敏感資料外洩」,促使代理閱讀或歸還超出其授權範圍的內容。
至於第三種是「身份認同及特權妥協」,攻擊者冒充子代理、重複使用竊取的憑證,或在多個代理之間連結權限;第四種是「過度自主性」,誘導代理採用超出許可範圍的工具或行動;第五種是「營運完整性」,攻擊者會篡改配置、系統提詞、記憶體、訓練資料、供應鏈或日誌。
美一年531宗網絡威脅冠全球
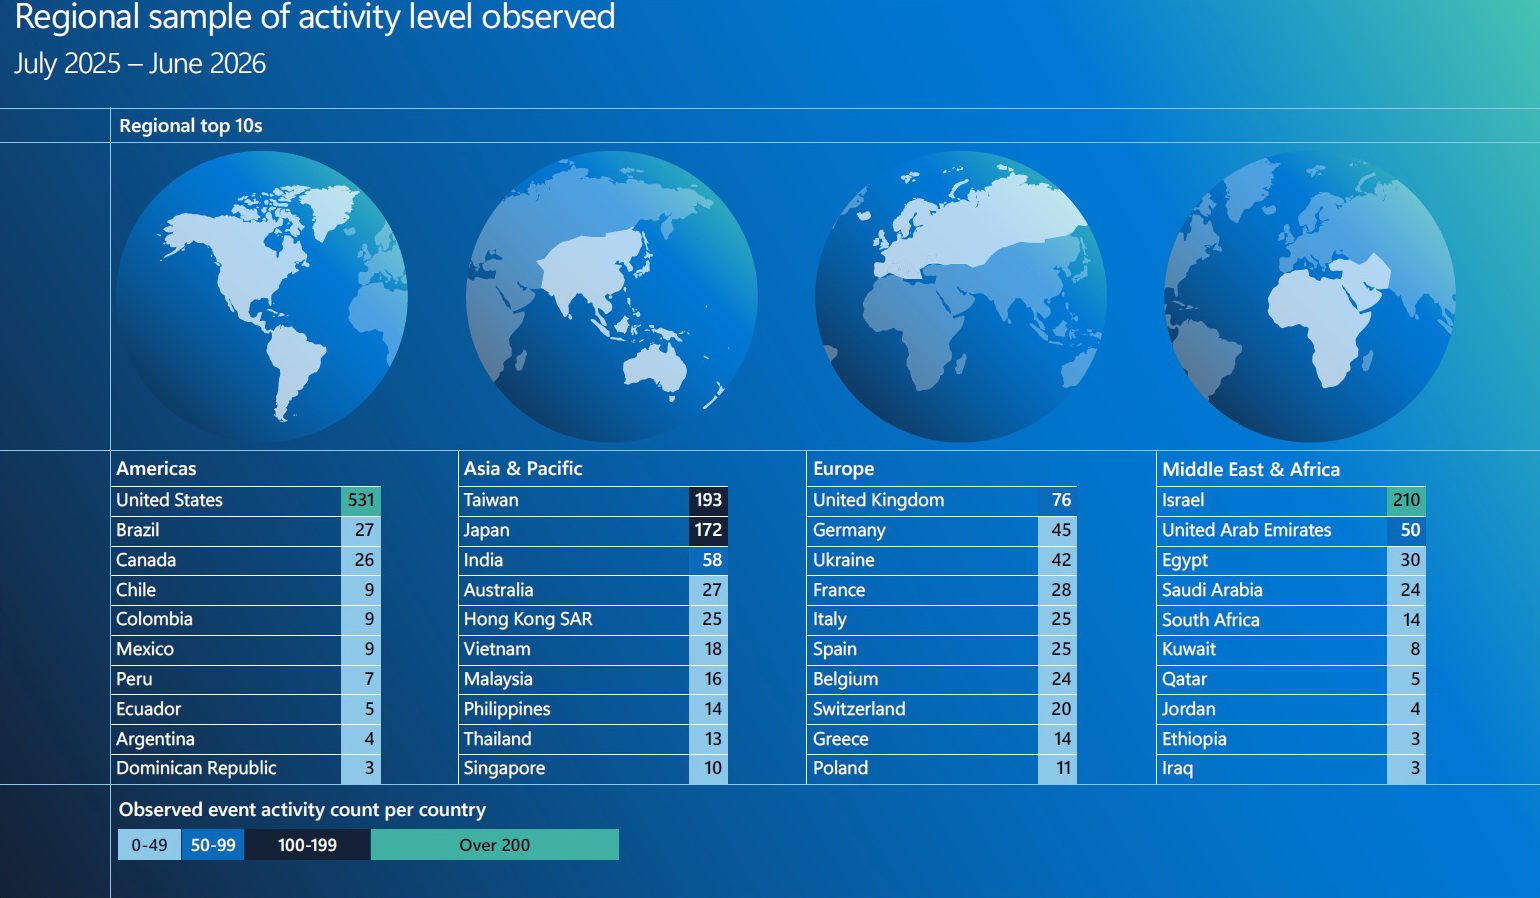
如今,威脅活動可能遍及基礎架構、身份、應用程式、雲端環境及軟件供應鏈。報告稱,最受國家級網安威脅的地區中,美國以531宗位列全球首位,其次是以色列(210宗),台灣錄得193宗個案,位列全球第三位,同時是亞太區首位。日本以172宗處於全球第四,其後是英國(76宗)、印度(58宗)、阿聯酋(50宗)、德國(45宗)、烏克蘭(42宗)與埃及(30宗)。
由發現漏洞到攻擊不足24小時
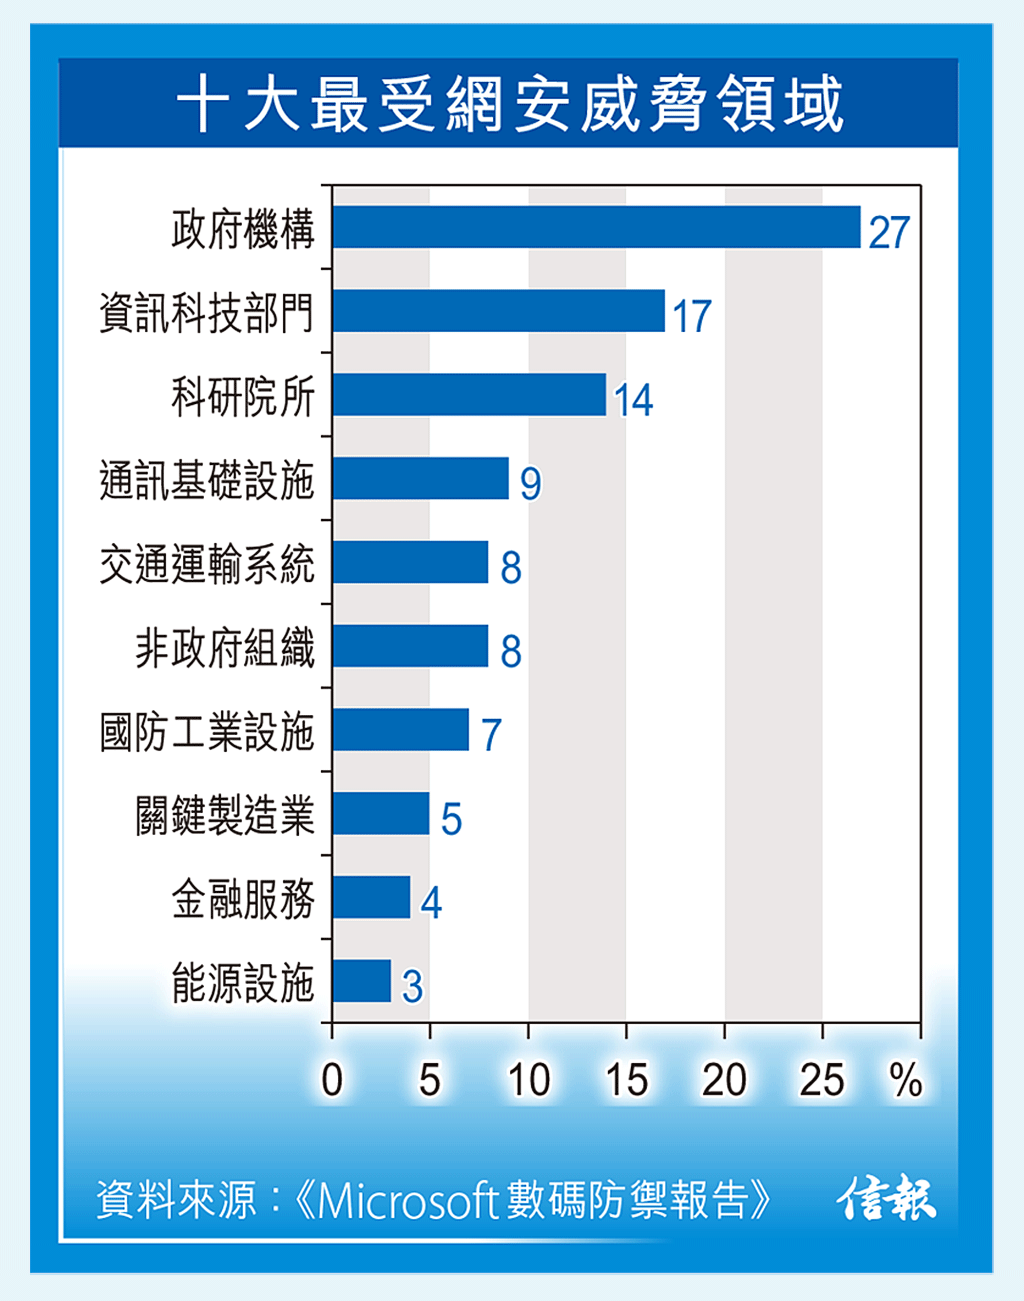
另外,政府機構(27%)、資訊科技部門(17%)及科研院所等(14%)為受威脅重災區。報告更指出,AI正改變網絡安全格局,國防也必須隨之改變。
同時,AI正在壓縮應對網絡威脅的時間,攻擊者從發現漏洞到發動攻擊,所需時間可能不足24小時;公開揭露的軟件漏洞(CVE)數量,預計2026年達到破紀錄7.2萬筆。在大型語言模型(LLM)的對話歷史紀錄中,通常包含原始程式碼、架構、客戶資料和洩漏的憑證。
企業勒索軟件個案飆16%
微軟另在報告列出多項數據:63%入侵事件涉及竊取資料;暴露的雲端工作負載,平均5.3小時就會被攻擊。網絡犯罪方面,2025年7月至2026年6月期間,微軟Defender for Office 365發現,有超過1.45億次二維碼網釣攻擊,勒索軟件企業引爆率按年增15.8%。
微軟指出,大多數現實世界的複雜入侵事件,仍需要人為干預,但過去要求具備專業知識的工作,現在可以重複或委託予AI完成。更高自主性也帶來另一個新興風險:模型偏差(Model Misalignment)。
隨着AI系統賦予更多自主行動權,安全團隊需要密切注意,模型追求目標或採取行動時,是否偏離了操作者的意圖。AI系統被賦予更大存取權限、權限範圍及自主性,這種風險也變得日益重要。
支持EJ Tech

 如欲投稿、報料,發布新聞稿或採訪通知,按這裏聯絡我們。