微軟專訪|籲劃清AI代理權限 加強治理 區分人機賬號 擁獨立問責機制
原文刊於信報財經新聞「CEO AI⎹ EJ Tech——高管對談」
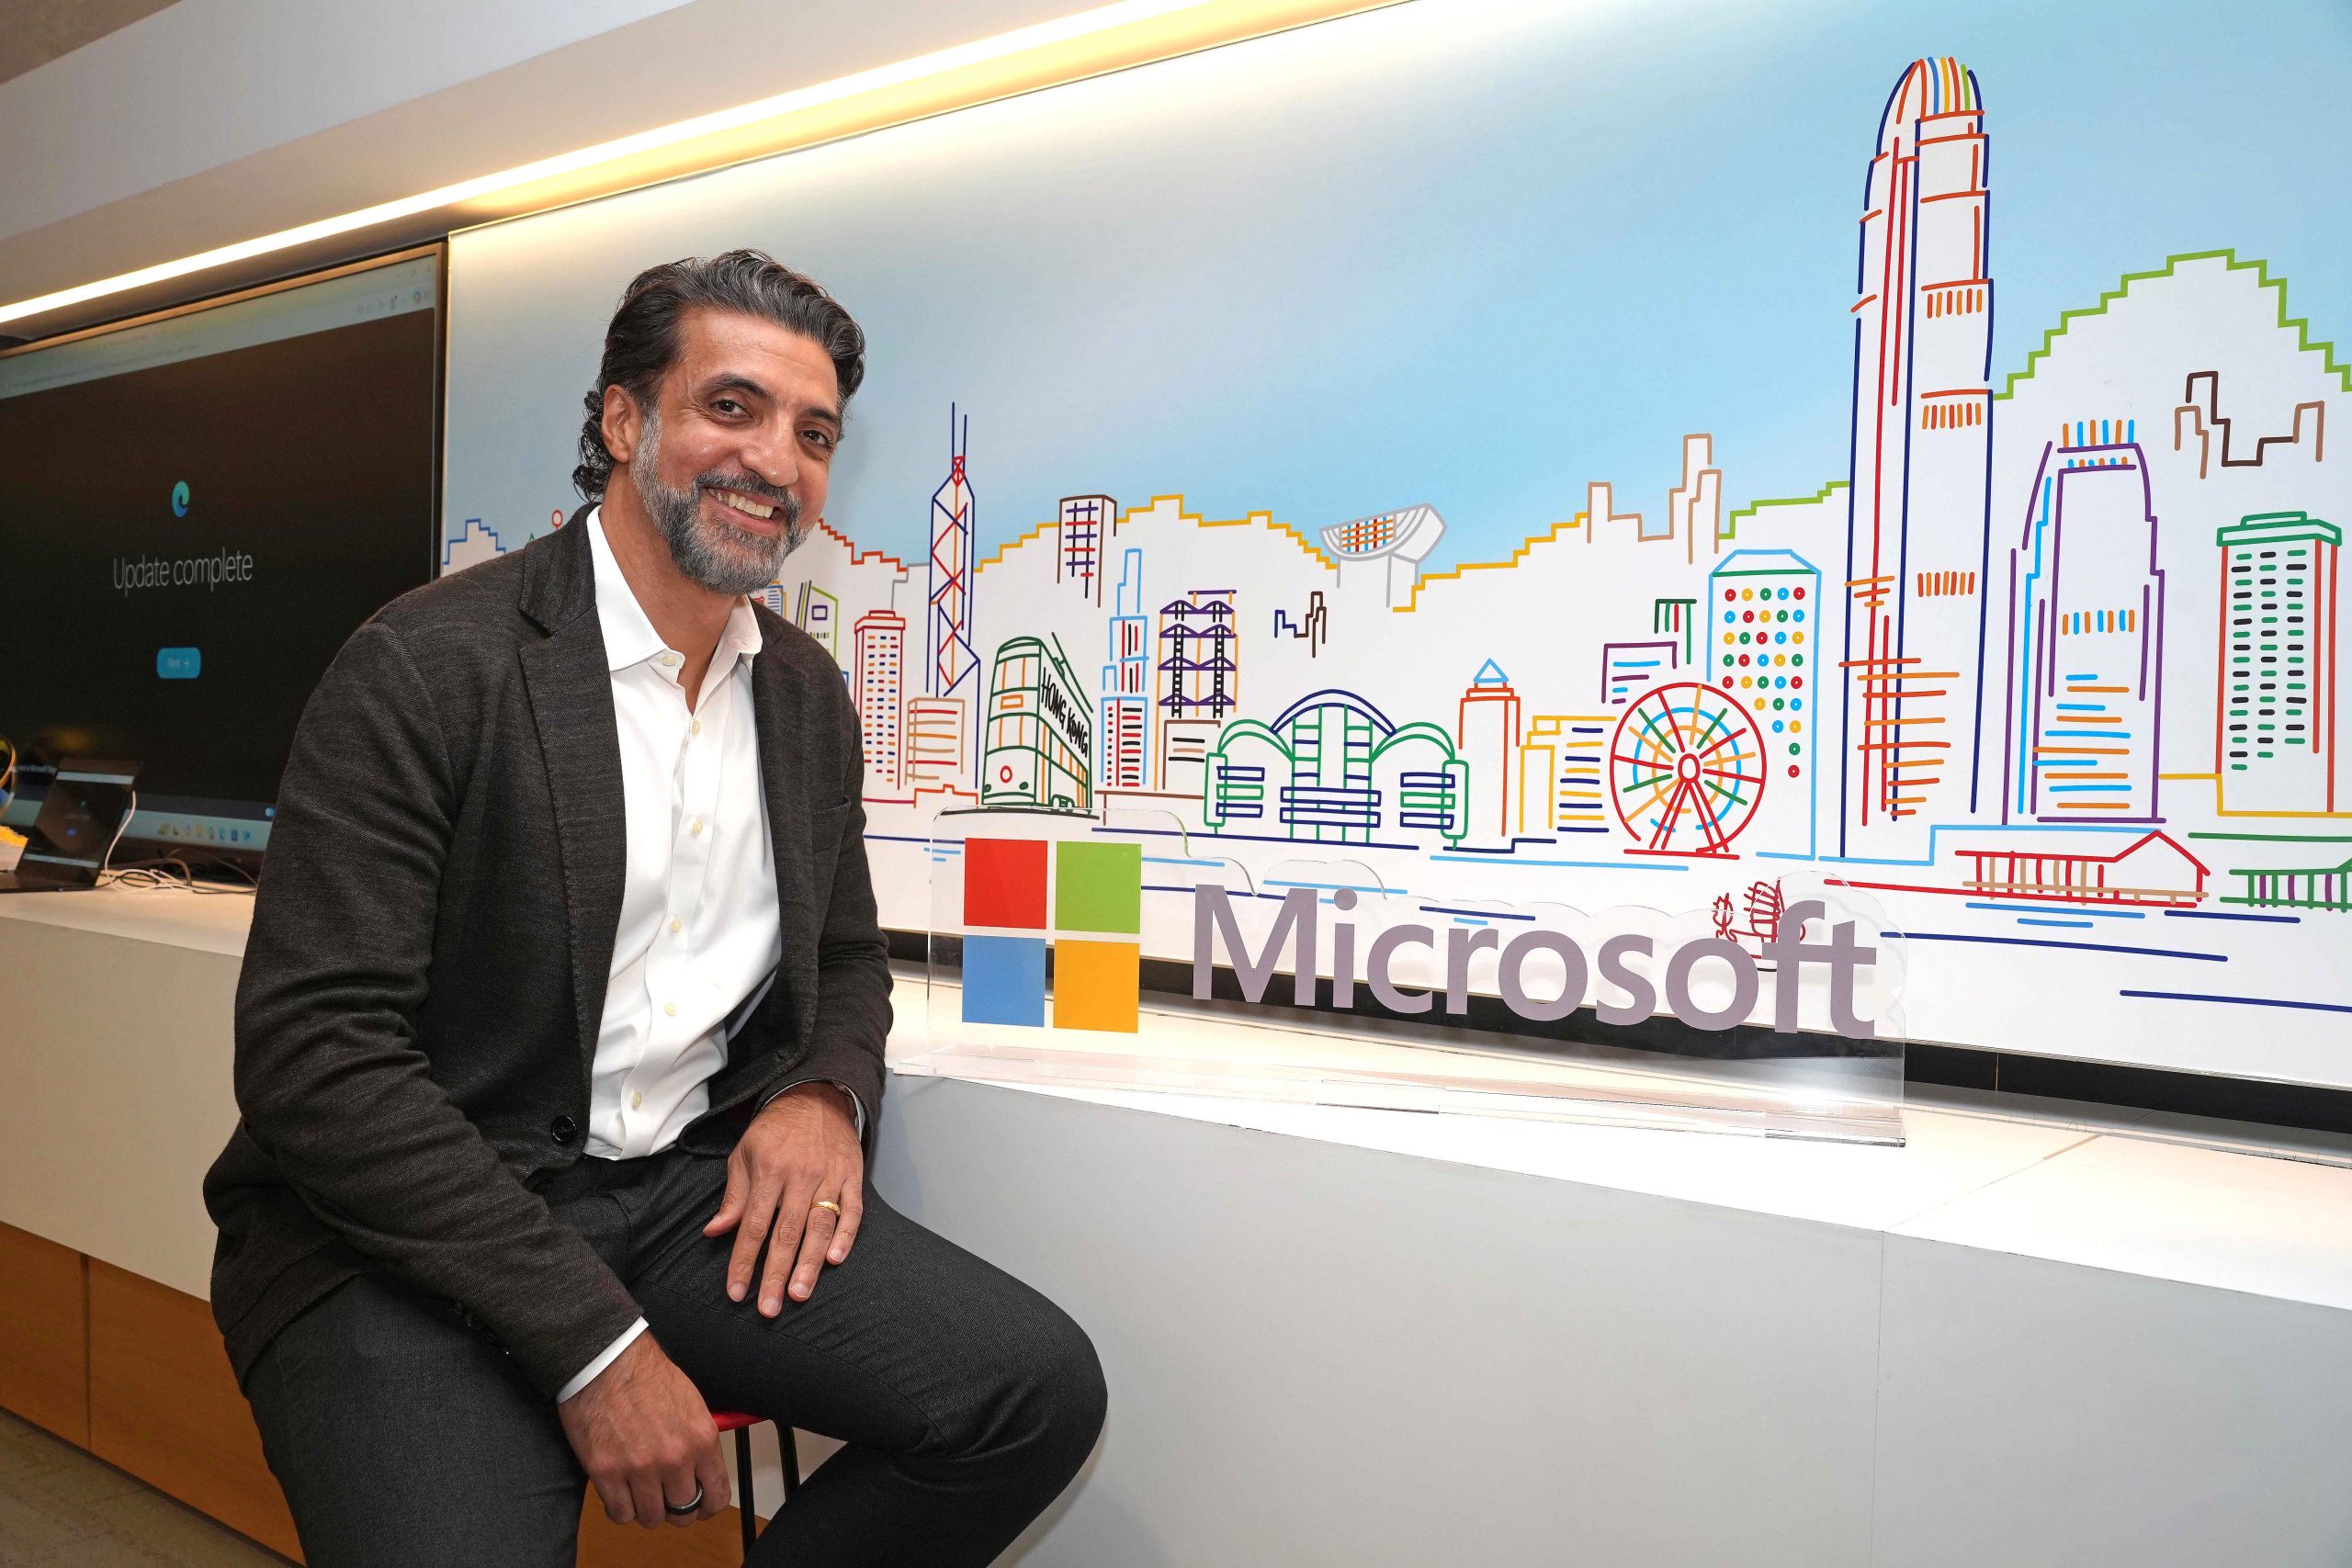
企業內部的人工智能代理(AI Agents),未來部署數量隨時數以萬計,許多組織發現,AI代理若缺乏妥善管理,可能導致數據外洩、權限濫用或非預期行為,為安全與治理迎來挑戰。微軟(Microsoft)數據與AI安全副總裁暨總經理奧貝羅伊(Herain Oberoi)接受本報獨家專訪時表示,企業必須將AI視為「商業資產」,並以此為起點,繼而建立身份、治理、防禦與人類監督的完整體系。
多層防禦 確保人類掌控制權
AI代理可以存取文件、呼叫API(應用程式介面)、發送電郵,甚至代表用戶決策。奧貝羅伊介紹,AI代理身份是繼用戶、應用、設備之後的新型身份,人機兩者必須明確區分。AI代理可繼承部分用戶權限,同時按照政策規定,哪些活動必須人工批准。就像真人有賬號一樣,AI代理須擁有獨立身份及問責機制,確保出現問題時有人負責。AI身份一旦建立,就能實施權限控制與審計。
奧貝羅伊指出,許多企業推進AI時,最常忽視網絡安全。第一點是預防保護,即確保現有系統配置正確、無已知漏洞;第二點是身份保障,妥善管理用戶與機器身份的生命周期,避免過時賬號遭AI代理濫用;第三點是數據安全,正確分類與標籤敏感數據,讓AI代理知道哪些資料是機密、僅限內部,還是公開的。
微軟強調「負責任AI框架」,涵蓋安全、私隱、主權與網絡安全承諾,發布透明度報告分享最佳實踐。最近微軟亦發布網誌《人本AI行為準則》(Humanist AI Code of Conduct),強調AI必須可控、可關閉,並必須是可檢測。
隨着AI代理攻擊日益複雜,傳統的人工防禦,已難以跟上規模與速度。其中一種做法是採用「以AI防禦AI」,即是「代理式防禦」(Agentic Defense)體系。
以微軟建立Project Perception(感知專案)為例,那屬於一套專為AI時代而設的代理式安全系統,當中採用多模型架構,透過紅隊代理模擬攻擊、藍隊代理調查及分流威脅、綠隊代理修復實際問題。這套多層防禦系統,能夠以機器速度推理、判斷風險優先次序及執行行動,整合身份管理、數據安全、威脅防護與合規治理,並確保人類始終掌握控制權。
檢測「越獄」攻擊 嚴防失控
其他管理工具方面,微軟旗下Microsoft Agent 365,提供觀察、治理與安全的統一平台,由Entra(代理身份)、Purview(數據安全)與Defender(威脅情報)等能力支撐,核心功能包括:為每個AI代理分配身份、建立統一註冊表、管理代理生命周期、審計行為與數據生命周期,即時檢測越獄攻擊並關閉代理。組織可透過審批流程,決定AI的啟用範圍,套用全公司身份與數據政策,避免失控。
談到業界未來數年的展望,奧貝羅伊預計,網絡安全堆棧(Cyber Security Stack)將為AI重新設計,代理式防禦將成為對抗外部攻擊,以至防範內部風險的核心能力。若企業計劃規模化採用AI代理,他建議領導者把AI,當作商業資產對待,同時結合政策、流程及技術一起考量,把網絡安全視為基礎。唯有如此,AI才能在可控、可審計、可關閉的前提下,真正成為推動企業前進的力量。
採訪、撰文:邱敏聰
人工智能必讀好書
書名:AI for Life: 100+ Ways to Use Artificial Intelligence to Make Your Life Easier, More Productive…and More Fun!
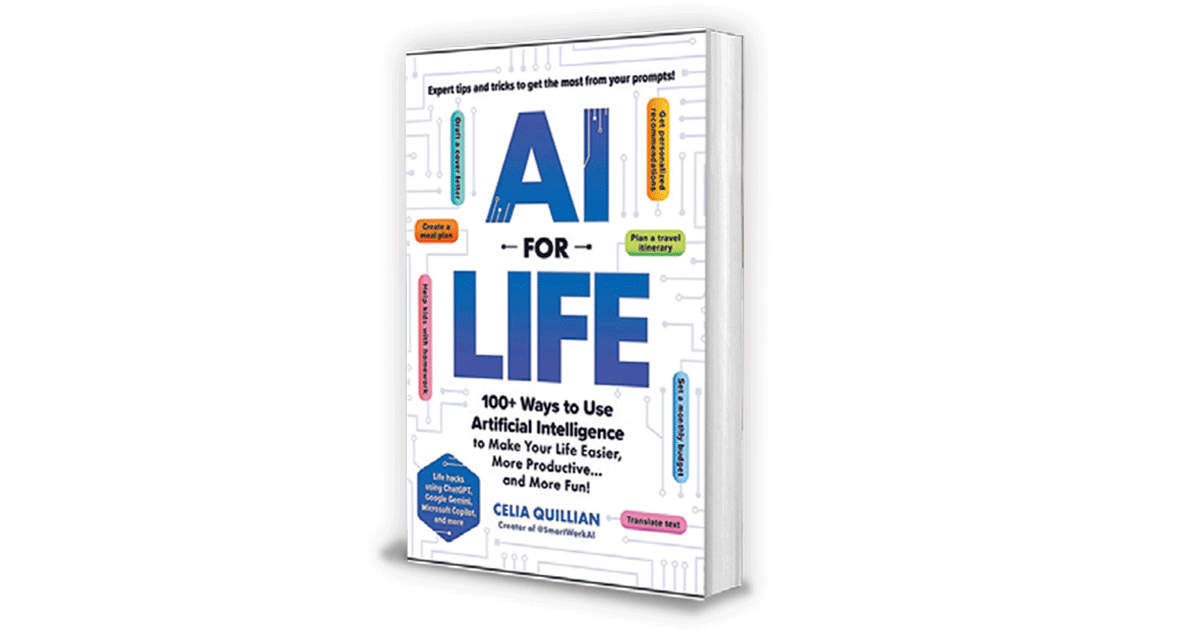
作者:Celia Quillian
簡介:本書提供了100多個方法及即用型提詞,幫助人工智能初學者使用這項技術,真正改善他們的生活。
支持EJ Tech

 如欲投稿、報料,發布新聞稿或採訪通知,按這裏聯絡我們。