谷歌新AI模型|主打網安防禦強勁 Gemini 4 Argon懂自主尋找修補漏洞
原文刊於信報財經新聞「CEO AI⎹ EJ Tech」
谷歌(Google)公布全新旗艦人工智能(AI)模型Gemini 4 Argon,在真實世界的軟件工程、法律及金融等企業知識工作,以及網絡安全防禦等範疇展現前沿效能。新模型仍處於有限測試階段,但已公布API(應用程式介面)定價,以每百萬個詞元(Token)計算,輸入2美元及輸出10美元。
輸出上限增至100萬詞元
谷歌把Gemini 4 Argon詞元輸出上限,由6.4萬個提升至100萬個,換算約為75萬個英文單字,以勝任更長、更複雜的應用場景。未來將率先開放予付費API客戶,以及Google AI Ultra付費訂戶使用,現階段透過谷歌的Fairwind計劃,率先向一批受信任的網安防禦專家開放,並參與美國政府推動的自願性機制,在公開發布前讓相關單位取得權限,評估模型安全。
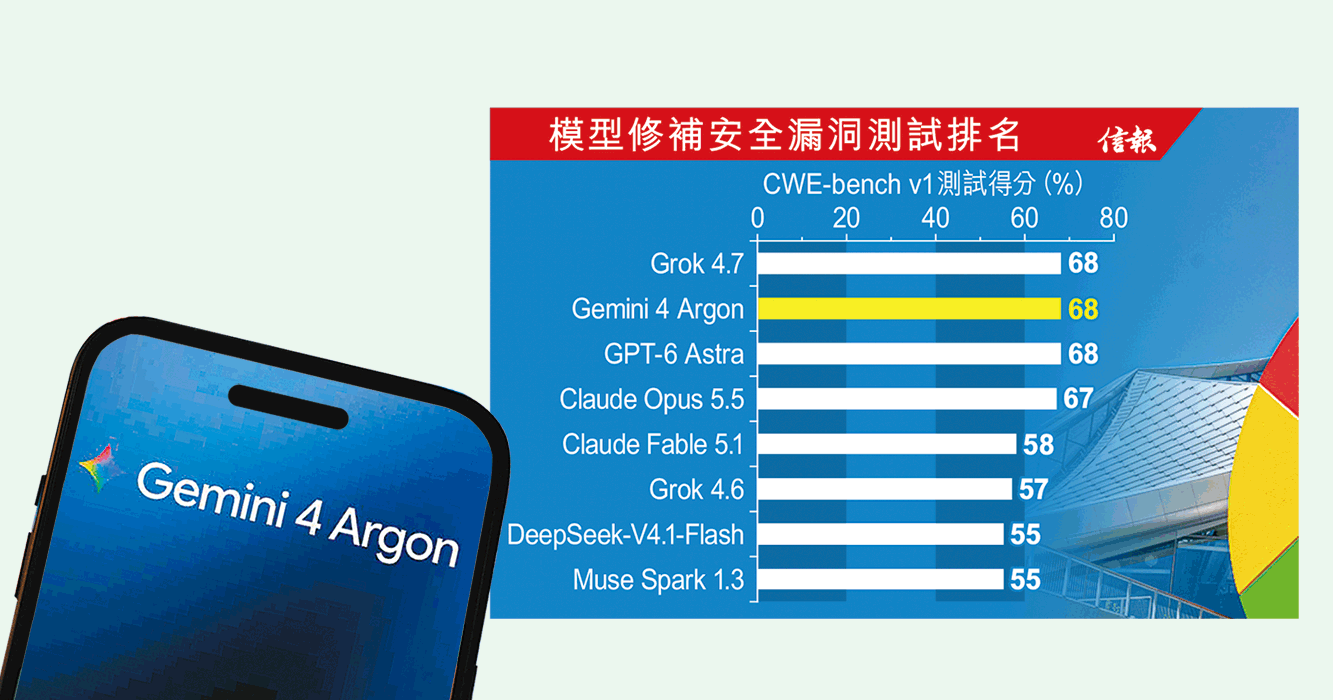
基準測試方面,谷歌宣稱Gemini 4 Argon在針對代理編程的DeepSWE v1.1得分為77.9%,超越Claude Opus 5.5的74.2%和GPT-6 Astra的74.1%。在評估模型修復安全漏洞能力的CWE-bench v1測試,Argon以68%高分成績,與Grok 4.7、GPT-6 Astra並列首位。至於在攻擊面探測、漏洞識別,以及產生驗證用的概念驗證方面,Gemini 4 Argon表現均優於上一代產品3.8 Flash Cyber。
可助改善數據中心效能
該模型亦開始支援谷歌內部流程,將之應用於日常除錯、大規模程式碼庫遷移,以及演算法設計等工作上。谷歌表示,Gemini 4 Argon不但適用於量子計算研究,也可在毋須購買額外硬件下改善數據中心效能,預計總共節省500 TiB(Tebibyte)至1 PiB(Pebibyte)記憶體。
AI網絡入侵威脅近期成為關注重點。谷歌透過訓練Gemini 4 Argon,使它具備極高網安防禦能力,能夠自主尋找、驗證並修復關鍵軟件漏洞。谷歌將模型設計為拒絕有害請求,防止不法分子把新模型用於發動網絡或化學、生物、放射性及核能(CBRN)攻擊。防範「提詞注入」攻擊方面,新模型在Gray Swan間接「提詞注入」基準測試中,於防範穩健性表現領先。
為防止執行任務時出現越界行為,谷歌正在部署偏差緩解措施,監測Gemini 4 Argon的思維鏈與操作,必要時即時中止執行。
隨着前沿模型的能力日益強大,谷歌正根據其代理控制藍圖,在高風險訓練或評估前,先將沙盒環境隔離並徹底封鎖。美國安全公司Wiz已在「Scan for Good」計劃中,利用Gemini 4 Argon尋找並修復高風險漏洞,保護關鍵公共基礎設施。
支持EJ Tech

 如欲投稿、報料,發布新聞稿或採訪通知,按這裏聯絡我們。