PHP爆漏洞|英法多國官網斷線防駭 開源代碼緊急更新 涉全球七成網站
原文刊於信報財經新聞「CEO AI⎹ EJ Tech」
開源程式語言PHP團隊日前緊急發布安全更新,以修補兩項可讓攻擊者遠端執行程式碼的重大漏洞。相關漏洞初步跡象早於2024年已見端倪,實際攻擊途徑則由OpenAI與安全公司Calif、Wiz在今年8月至9月間通報。全球大量公共服務、企業網站受此影響,紛紛需要暫時停止運作。
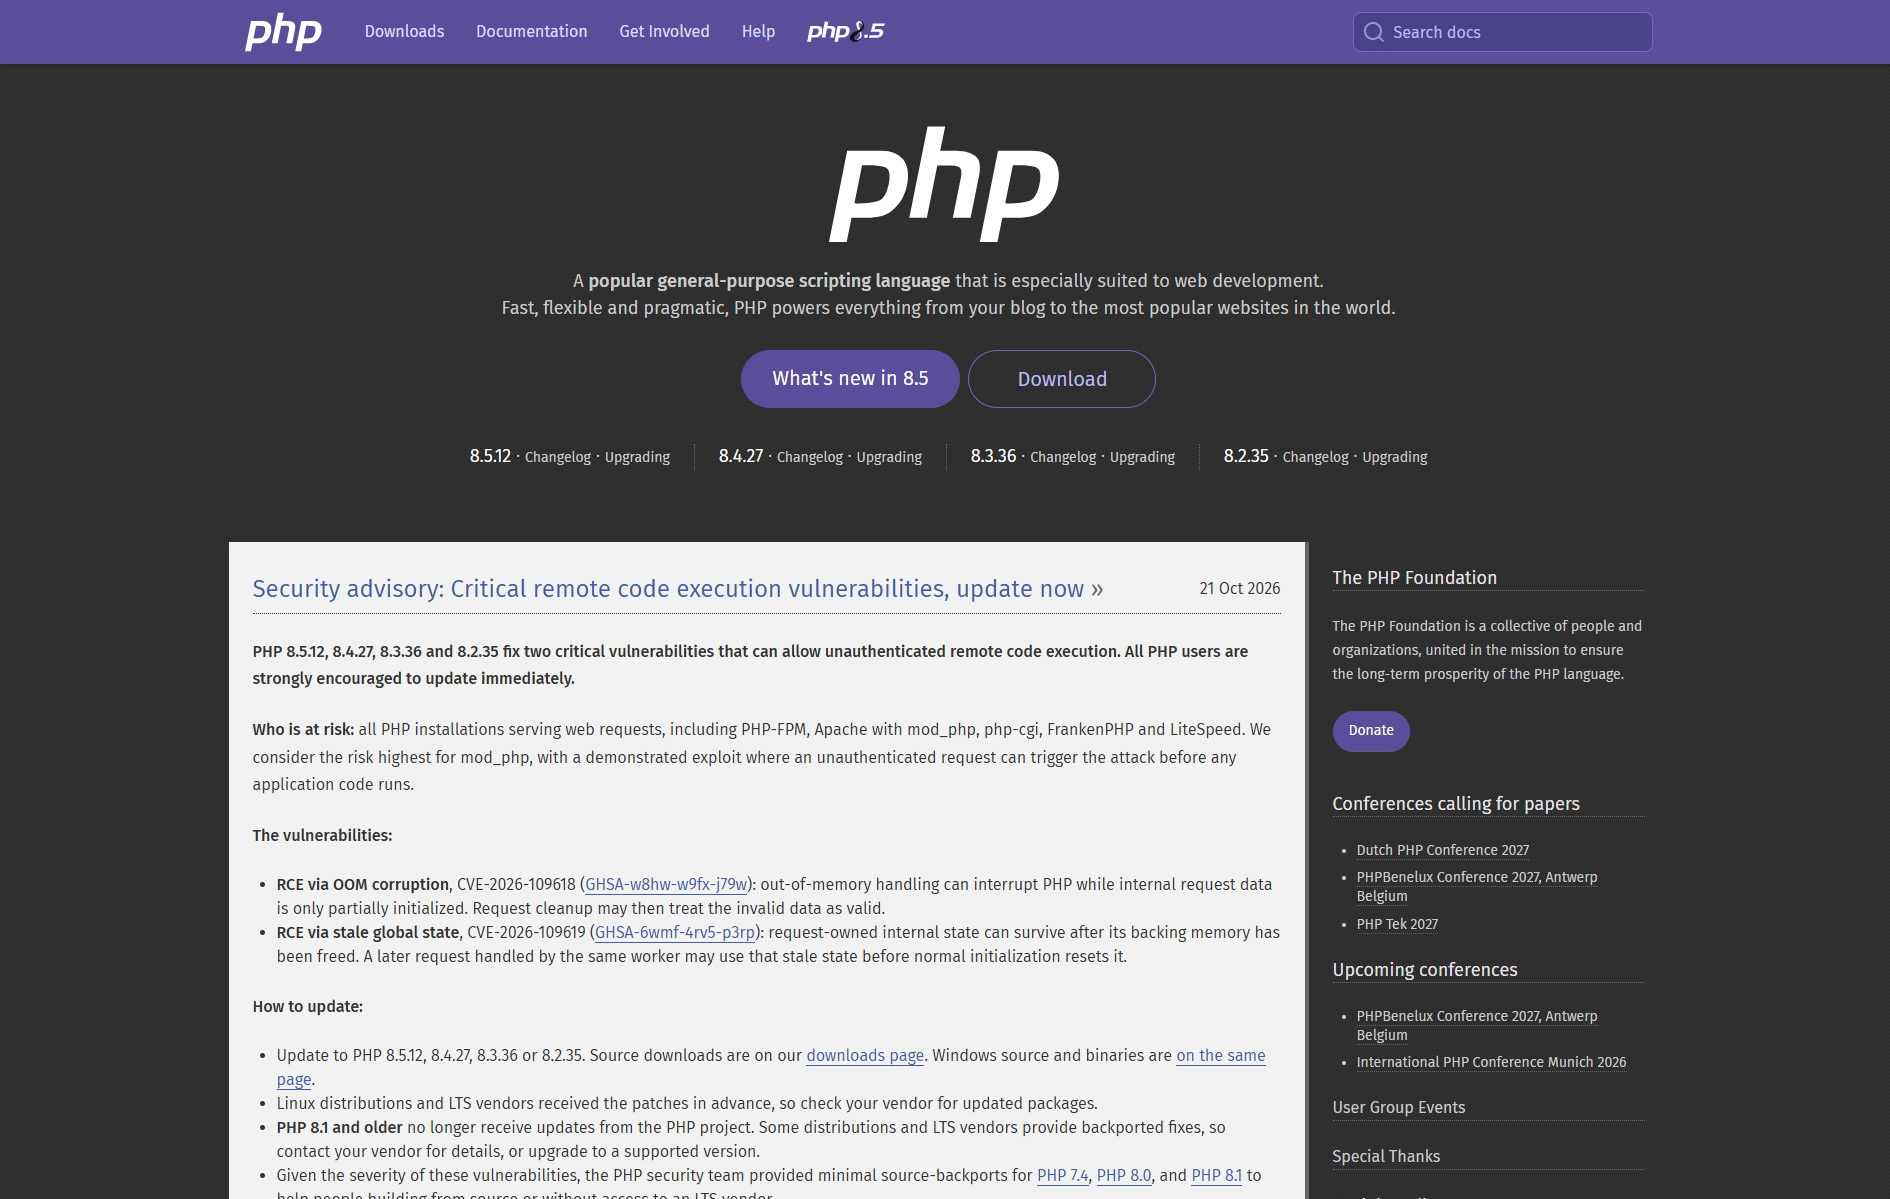
根據調查機構W3Techs統計,全球至今有69.3%網站使用PHP作為伺服器語言,主要處理網站登入、資料庫查詢、表格提交及產生動態網頁。今次兩項漏洞分別編號為CVE-2026-109618及CVE-2026-109619,漏洞評分系統CVSS 4.0評分高達9.2,屬「極嚴重」級別。成功利用漏洞的攻擊者,可在毋須登入的情況下控制網站伺服器,以竊取資料或植入惡意程式。
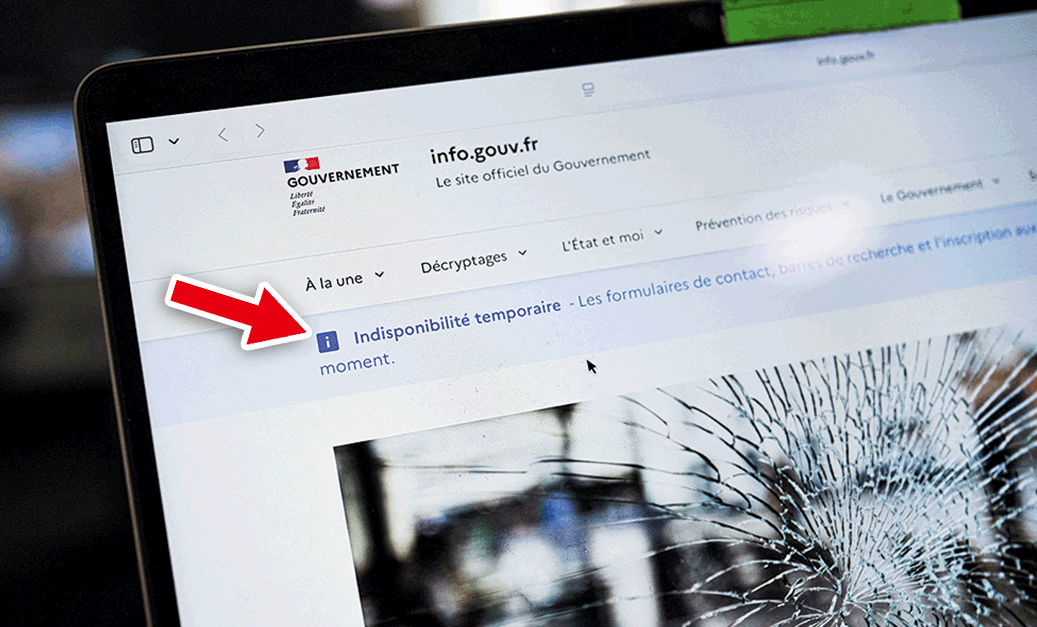
PHP兩項漏洞曝光後,全球大量網站被迫斷線自保,免在漏洞修補期間遭遇黑客攻擊,包括英國、法國、荷蘭、芬蘭、加拿大、澳洲等多國政府機構網站,其中在日本,受牽連的還有銀行、醫院、鐵路,以至多個遊戲的網站。
兩項漏洞均涉及PHP底層記憶體管理機制:第一個是在伺服器記憶體耗盡時,透過未完成初始化的內部資料讓記憶體損壞;第二個是在處理網頁請求時,沿用已釋放的記憶體位置來執行遠端程式。
網安搶修情報外洩 打亂部署
雲端服務供應商Cloudflare表示,已偵測到一些針對客戶網站的「攻擊流量」,嘗試繞過網站防火牆的防護規則。
值得注意的是,今次更新原定於10月22日才公布,但因相關消息事前外洩,迫使PHP團隊不得不提早一日發布。在此期間,Calif又意外公開示範影片,另一安全公司Chainguard也在協調日程前搶先發布修補程式,令漏洞技術細節進一步流傳,打亂了業界保密及更新部署安排。
在PHP安全漏洞研究過程中,人工智能(AI)扮演了重要角色。OpenAI公告稱,Calif參加該企今年6月推出的「修補地球」安全行動,並且使用GPT-5.6 Sol模型協助識別缺陷。
美AI三巨頭模型協助識別缺陷
谷歌(Google)亦指Wiz「結合多種模型以識別及幫助修復這些漏洞」,包括作出「寶貴貢獻」的Gemini 4 Argon。至於PHP團隊公告的致謝名單,還有列出Anthropic。
不過,AI也加劇了漏洞提前外洩的連鎖反應。由於AI能協助分析原始碼、追查記憶體異常及反覆測試攻擊方法,技術人員即使只有小量線索,亦可迅速利用AI重現漏洞。Chainguard行政總裁洛倫茨(Dan Lorenc)表示,其團隊是利用簡單AI指令,自行找到相同的記憶體損壞問題。
今次事件突顯了AI對網絡安全的雙刃劍作用,防守者可用AI提早發現、修補風險,攻擊者一樣能藉此快速作出攻擊。隨着漏洞研究速度大幅提升,業界亦面臨個別利益、集體安全的兩難。傳統通報時限、保密機制,有機會拖慢資訊共享和防禦部署;但若放任各方自行披露,又很容易造成資訊混亂,削弱協調修補成效。
相關文章:PHP爆漏洞|日揆深夜發文 籲網站暫關閉
支持EJ Tech

 如欲投稿、報料,發布新聞稿或採訪通知,按這裏聯絡我們。