Zoom賬戶資料暗網賤賣 名學府中招 53萬人恐受累
原文刊於信報財經新聞「StartupBeat創科鬥室」
疫情期間,用Zoom召開網絡會議及教學頓成熱潮,惟其保安漏洞愈揭愈多。(Zoom網上圖片)
視像通訊平台Zoom保安漏洞愈揭愈多,有網絡保安專家最近發現,有數百位Zoom用戶的賬戶資料,被上傳到暗網(Dark Web)以低價兜售。網絡安全資訊平台Bleeping Computer更指出,受影響恐多達53萬人。
資訊安全公司Cyble早於本月1日首次發現有人在黑客論壇,張貼大量Zoom賬戶資訊,包括登入電郵地址及密碼、個人會議網址及相關的主機密鑰(Host Key)等。除了個人用戶資料外,部分賬戶資訊更屬於佛蒙特大學、佛羅里達大學等美國著名學府。
專家籲啟用雙重認證
Bleeping Computer曾向相關賬戶擁有人驗證真偽,發現黑客列出的資訊真確無誤。由於不少人習慣在不同系統,重複使用相同密碼,其賬戶資訊很易被「撞中」。估計被公開的Zoom賬戶資訊,或跟黑客利用賬密填充(Credential Stuffing)攻擊手法獲取受害人在其他系統的登入資訊有關。
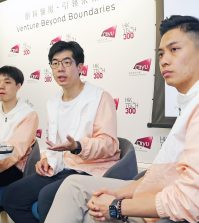
雲端及網絡安全方案供應商UDomain行政總裁范健文認為,黑客的確有可能是利用其他系統的登入資訊入侵Zoom賬戶,再透過暗網披露相關賬戶資訊;其他黑客亦可利用這些Zoom賬戶資訊,再嘗試入侵其他系統。故此他建議用戶不要「一組ID及密碼走天涯」,「如果系統提供雙重認證或身份驗證(Authentication),用戶記緊開啟。」
范健文建議用戶不要「一組ID及密碼走天涯」。(受訪者提供圖片)
可付費選伺服器區域
此外,Zoom周一宣布一項新措施,容許付費用戶在4月18日起,選擇指定地區的伺服器傳輸數據。至於免費用戶,則仍會以用戶就近地區的伺服器連線;但強調中國以外的用戶,其數據均不會透過內地伺服器傳輸。
范健文建議,若用戶真的需要繼續用Zoom舉行商務會議或討論較私密的話題,應考慮課金以使用付費功能,「始終功能比較完整」。
他又認為,Zoom雖接連被揭資訊安全問題,其回應已算積極,惟需要進一步開誠布公,包括發表透明度報告,披露各地政府有否要求Zoom呈交某些用戶資訊。
若需要用Zoom舉行商務會議或討論較私密的話題,范健文建議用戶採用付費功能以減低風險。(Zoom網上圖片)
支持EJ Tech


如欲投稿、報料,發布新聞稿或採訪通知,按這裏聯絡我們。